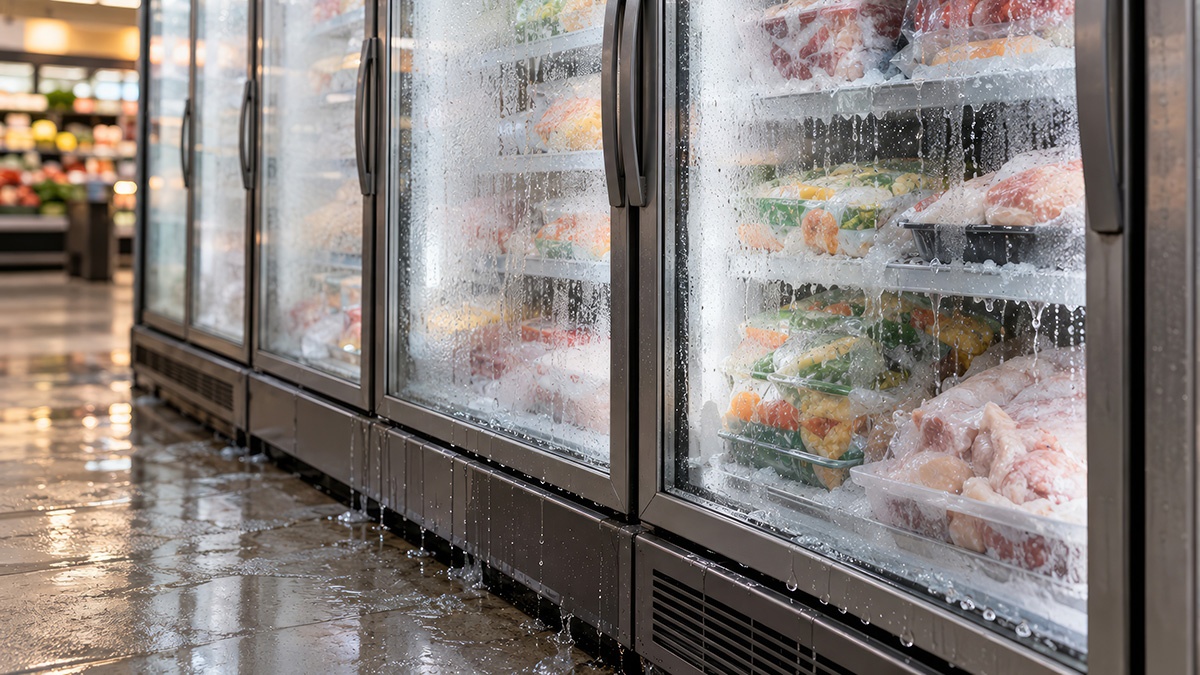
"Mitte Oktober wurden in Frankreich Hunderte Supermarkt-Filialen gleichzeitig Opfer eines Angriffs auf ihre Kühlsysteme; seit Ende der vergangenen Woche hat eine zweite Welle mehr als zehn europäische Länder erreicht — auch unsere Region: Ein Biomarkt in Höhenkirchen-Siegertsbrunn stand am Montagmorgen um fünf Uhr komplett auf „Defrosten", die Kühlung statt bei minus 20 bei plus 50 Grad, 200 Artikel entsorgt.
Als Sicherheitsforscher überrascht mich das nicht. Ungehärtete Steuerungssysteme, die direkt im Internet stehen, sind nie eine Frage des Ob, sondern nur eine des Wann. Belegt ist: Die angegriffenen Steuerungen waren ohne nennenswerten Schutz direkt aus dem Internet erreichbar; ältere Gerätegenerationen hatten sogar eine versteckte Hintertür, deren Passwort sich im Wesentlichen aus dem aktuellen Datum berechnet. Der belgische CERT stellt nüchtern fest, das widerspreche jeder Best Practice; das BSI fordert, den direkten Internetzugriff auf solche Anlagen zu unterbinden. Welche Schwachstelle im Einzelfall genau ausgenutzt wurde, ist öffentlich nicht bestätigt — für die Botschaft ist das zweitrangig.
Zur Täterschaft kann und will ich nicht spekulieren — das ist Aufgabe der Ermittlungsbehörden. Wenn aber kein Lösegeld verlangt wird und der Schaden selbst das Ziel ist, passen aus meiner Sicht zwei Muster: jemand, der mit frei verfügbaren Werkzeugen ausprobiert, was geht — das BSI spricht von „ungezieltem und opportunistischem" Vorgehen —, oder organisierte Gruppen, die bewusst Unruhe stiften wollen. Die Verteidigung ist in beiden Fällen dieselbe.
Die Gegenmaßnahmen sind konzeptionell trivial: Steuerungstechnik aus dem Internet nehmen, Fernwartung nur über VPN, Passwörter ändern, Firmware aktuell halten. In der Praxis hapert es im kleinen und mittleren Einzelhandel aus einem einfachen Grund — es gibt oft niemanden, der das umsetzt. „Der Sohn vom Schwager" ist in der Branche keine Karikatur, sondern Realität. Dazu kommt: Den Fernwartungszugang richtet häufig der Kälte-Dienstleister ein, weil er ihn zur Wartung braucht — und niemand fragt, wie er gesichert ist. Mein wichtigster praktischer Tipp ist deshalb ein Gespräch: mit dem eigenen Kälte-Dienstleister klären, wie der Fernzugang geschützt ist. Dazu im Einzelnen:
- Steuerungssysteme aus dem öffentlichen Internet heraustrennen; Fernwartung nur über VPN.
- Standard- und Datumspasswörter ändern; Mehr-Faktor-Authentifizierung, wo möglich.
- Firmware aktuell halten; Geräte ohne Hersteller-Updates ersetzen oder netzseitig isolieren.
- Unabhängige Temperaturüberwachung, die nicht im angegriffenen System läuft — die Täter stellten auch die Alarme ab.
- Notfallplan: Wer schaltet nachts auf Handbetrieb um?
Das BSI nennt diese Maßnahmen „unkompliziert umsetzbar" — das stimmt, aber sie setzen jemanden voraus, der sie tatsächlich umsetzt. Nicht auf die Warnung warten, bis sie den eigenen Markt erreicht."